 DATOS ÚTILES
Falso CAPTCHA: cuál es la nueva trampa que usan los ciberdelincuentes para robar contraseñas
Una nueva modalidad de estafa digital utiliza falsas verificaciones de “no soy un robot” para convencer a los usuarios de ejecutar instrucciones maliciosas. El engaño está siendo usado para distribuir Amatera, un programa diseñado para robar contraseñas y otros datos personales.
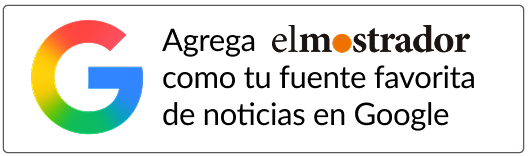
Los CAPTCHA forman parte de la rutina de Internet. Son esas pruebas que aparecen antes de entrar a una página, iniciar sesión o completar un trámite y que piden marcar una casilla, reconocer imágenes o demostrar que quien está navegando es una persona.
Precisamente por eso se han convertido en una nueva herramienta para los ciberdelincuentes. En distintas campañas detectadas durante 2026, los atacantes están utilizando falsos CAPTCHA que imitan estas verificaciones conocidas, pero con una diferencia clave: en vez de pedir seleccionar fotografías o marcar una casilla, le indican al usuario que debe realizar una serie de pasos en su computador.
Ese es el momento en que comienza el engaño.
¿Qué es un falso CAPTCHA?
A simple vista puede parecer una verificación normal. La pantalla puede mostrar mensajes como “verifica que eres humano”, “completa este paso para continuar” o advertir que existe un supuesto problema con el navegador.
Después, sin embargo, solicita algo que un CAPTCHA real nunca debería pedir: abrir una función de Windows, copiar un texto o pegar un comando en el computador.
Al seguir esas instrucciones, la víctima puede estar ejecutando sin saberlo un programa malicioso. Es decir, el delincuente no necesita “entrar” directamente al computador. Convence al propio usuario para que abra la puerta.
¿Por qué esta técnica es peligrosa?
Porque aprovecha un comportamiento que millones de personas ya consideran normal. Estamos acostumbrados a encontrarnos con verificaciones antes de entrar a una página web. Por eso, una pantalla que diga “confirma que no eres un robot” puede generar menos sospechas que un archivo adjunto desconocido o un correo evidentemente fraudulento.
Los delincuentes explotan justamente esa confianza. Esta técnica es conocida como ClickFix y busca que la persona ejecute voluntariamente una instrucción bajo la apariencia de estar solucionando un problema o completando una verificación.
El falso CAPTCHA tiene una ventaja para el delincuente: la instrucción aparece dentro de una acción que el usuario ya reconoce y en la que suele confiar.
Amatera: el malware detrás de algunas de estas campañas
Uno de los programas que se está distribuyendo mediante este tipo de engaños es Amatera. Se trata de un malware diseñado para robar información almacenada en computadores con Windows.
Según ESET, Amatera fue el infostealer con mayor volumen de detecciones en América Latina durante el primer semestre de 2026.
Su objetivo principal es obtener información que luego pueda ser utilizada por delincuentes. Entre ella pueden estar contraseñas, datos guardados en navegadores, información de sesiones iniciadas y otros antecedentes personales.
Esto puede facilitar posteriormente el acceso no autorizado a correos electrónicos, redes sociales, plataformas de trabajo u otros servicios.
¿Cómo saber si un CAPTCHA es falso?
La principal regla es simple: un CAPTCHA normal no necesita que abras herramientas de Windows ni que copies y pegues comandos.
Hay que desconfiar inmediatamente si una página pide:
- Abrir PowerShell.
- Abrir el Símbolo del sistema.
- Utilizar la ventana “Ejecutar” de Windows.
- Copiar un código o una instrucción.
- Pegar comandos en el computador.
- Instalar un archivo para continuar.
- Desactivar el antivirus.
- Seguir varios pasos fuera del navegador para demostrar que “no eres un robot”.
Si ocurre algo de esto, lo recomendable es cerrar la página.
¿Qué hacer si ya seguí las instrucciones?
Si una persona abrió una herramienta de Windows y ejecutó un comando indicado por una página sospechosa, conviene actuar rápidamente.
Lo primero es dejar de interactuar con el sitio y realizar una revisión de seguridad del computador.
También es recomendable cambiar las contraseñas más importantes desde otro dispositivo seguro, especialmente la del correo electrónico principal, y cerrar las sesiones abiertas de las cuentas utilizadas habitualmente.
En servicios importantes, también conviene activar la autenticación en dos pasos.
La señal más fácil de recordar
Los CAPTCHA pueden pedirte seleccionar imágenes, marcar casillas o resolver una prueba dentro del navegador.
Lo que nunca deberían pedirte es ejecutar comandos en tu computador.
Si una página lo hace, no estás frente a una comprobación normal: probablemente estás frente a un intento de engaño.