 PAÍS
Elaborada por El Mostrador con IA
Fallas y ciberataques: la vulnerabilidad digital que abre el debate sobre la guerra híbrida
 El Mostrador en Google
Interrupciones en Microsoft, aerolíneas y bancos, junto con ataques a sitios web y al sistema consular chileno, exponen la dependencia digital. Aunque no hay pruebas que conecten los episodios, sus efectos abren el debate sobre la seguridad de servicios esenciales.

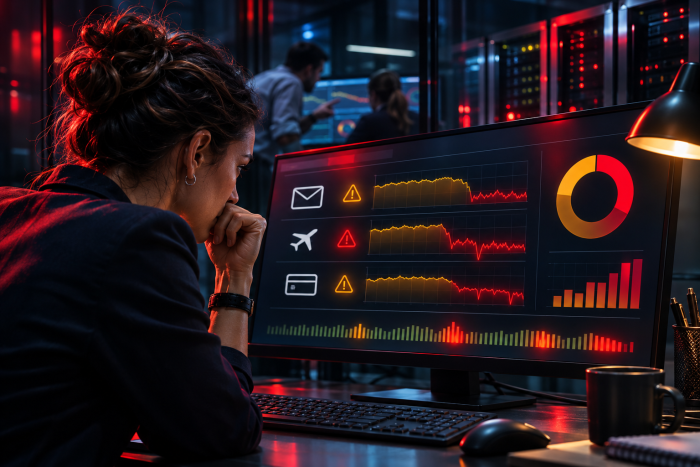
Una sucesión de fallas tecnológicas y ciberataques afectó en menos de una semana al correo electrónico, el transporte aéreo, los servicios bancarios y sitios web de organizaciones internacionales. Aunque no existen antecedentes que permitan conectar todos estos episodios, su alcance expuso una vulnerabilidad compartida: la dependencia de servicios esenciales de un número reducido de proveedores e infraestructuras digitales.
Los incidentes tuvieron causas distintas. Microsoft atribuyó su caída global a un problema interno de red; las autoridades estadounidenses descartaron un ataque detrás de la paralización de los despegues; y algunas entidades bancarias informaron dificultades técnicas. En cambio, la intervención de sitios web de 178 organizaciones sí involucró la introducción deliberada de código malicioso.
En Chile, una investigación de la Unidad de Investigación de El Mostrador reveló un ciberataque contra el sistema de atención consular de la Cancillería. El caso, que está siendo examinado por las autoridades, incorpora una dimensión local al debate sobre la protección de plataformas que administran información sensible.
Falla técnica y ciberataque: una distinción clave
Para el periodista especializado en tecnología, Martín Calderón, distinguir el origen de cada episodio es fundamental. “Es importante distinguir entre una falla y un ataque. La caída de Microsoft fue un error en una actualización de red, según la propia empresa…. y meterla en el mismo saco que un ataque deliberado confunde a la gente”, explicó a El Mostrador.
El especialista advirtió que, aun cuando no exista una intervención maliciosa, las interrupciones muestran el alcance de la concentración tecnológica. “Lo que sí muestra es lo dependientes que somos de muy pocas empresas: si un error interno deja a medio mundo sin correo por casi un día, un ataque coordinado podría hacer bastante más daño”, sostuvo.
Esta vulnerabilidad también abre la discusión sobre la guerra híbrida, una forma de confrontación que combina herramientas como ataques informáticos, desinformación y operaciones de desestabilización. Su propósito puede ser afectar servicios esenciales y erosionar la confianza pública, incluso sin que sea posible identificar a los responsables. Sin embargo, los antecedentes disponibles no permiten atribuir el conjunto de estos incidentes a una campaña de esa naturaleza.


Microsoft: una interrupción de alcance global
La caída de Microsoft 365 comenzó el jueves 12 de noviembre y afectó a cerca de veinte servicios, entre ellos Outlook, Teams, Copilot y SharePoint. Empresas, instituciones educativas y organismos públicos tuvieron dificultades para acceder a correos, gestionar reuniones, consultar calendarios y compartir archivos.
Como informó El Mostrador en su cobertura de la falla mundial, la interrupción también alcanzó a servicios gubernamentales y centros de salud. En Reino Unido, algunas instituciones sanitarias recomendaron utilizar el teléfono para realizar consultas urgentes ante los problemas de acceso a sus sistemas digitales.
Microsoft descartó indicios de actividad maliciosa y explicó que una falla durante una ampliación de la capacidad de su red contribuyó a la interrupción. El sábado 14 de noviembre anunció el restablecimiento completo de sus servicios, dos días después del inicio de la contingencia.
El transporte aéreo también pierde conexión
Mientras Microsoft trabajaba para recuperar sus plataformas, una falla en los sistemas de comunicaciones del control aéreo llevó a la Administración Federal de Aviación de Estados Unidos (FAA) a suspender los despegues en todo el país el viernes 13 de noviembre.
La paralización se extendió por aproximadamente cuatro horas. Según la cobertura del episodio, se registraron más de 10.000 retrasos y al menos 4.700 cancelaciones. Las autoridades atribuyeron la interrupción a una sobrecarga en los sistemas de telecomunicaciones de la FAA, que generó inconsistencias en los datos transmitidos.
El secretario de Transporte, Sean Duffy, pidió recursos de emergencia para modernizar la infraestructura de control aéreo. Por su parte, el secretario de Seguridad Nacional, Markwayne Mullin, descartó que se tratara de un ataque contra Estados Unidos y aseguró que no tenía relación con la caída de Microsoft.
El lunes 16 de noviembre, United Airlines informó otra interrupción generalizada de sus sistemas, que provocó retrasos en las salidas de vuelos. La aerolínea comunicó posteriormente que había solucionado el problema y que no existían indicios de un incidente de ciberseguridad.
Fallas bancarias y confianza en los servicios digitales
Ese mismo lunes, clientes de Chase, Bank of America, Wells Fargo y otras instituciones financieras estadounidenses reportaron problemas para acceder a sus cuentas y efectuar operaciones digitales. Downdetector registró miles de avisos de usuarios, mientras también se informaron dificultades en transacciones relacionadas con Zelle.
Como detalló El Mostrador, Chase atribuyó los inconvenientes a un problema técnico y descartó un ciberataque. Zelle aseguró que su red funcionaba normalmente, pese a los problemas experimentados por clientes de determinadas entidades.
Para Calderón, la interrupción de los servicios bancarios tiene un efecto inmediato sobre la confianza. “Cuando cae el banco, la gente no se pregunta quién fue! se pregunta si su plata está segura, punto. Ese miedo es justamente el objetivo de una guerra híbrida”, advirtió.
Su observación apunta a la incertidumbre que una operación deliberada podría explotar, sin atribuir las recientes fallas bancarias a una acción de ese tipo. Al describir estas estrategias, agregó: “Rara vez alguien se adjudica el ataque, y esa ambiguedad es la que sirve para generar desconfianza sin que nadie tenga que responder por nada”.
Un proveedor compartido, 178 organizaciones expuestas
A diferencia de las interrupciones anteriores, el incidente identificado el lunes 16 de noviembre por el investigador de ciberseguridad Scott Helme sí involucró una intervención maliciosa. Se detectó código JavaScript manipulado en sitios web de al menos 178 organizaciones internacionales, entre ellas HSBC, Zoom, CNN, IKEA, Salesforce y Equifax.
Según la información publicada por El Mostrador, los atacantes aprovecharon una vulnerabilidad en Optimizely, una plataforma utilizada por empresas para personalizar sus páginas y analizar el comportamiento de sus visitantes.
A través de esa herramienta introdujeron código diseñado para capturar datos bancarios, sustituir direcciones de billeteras de criptomonedas y obtener información de los usuarios. Los scripts también incorporaban mecanismos para intentar comprometer dispositivos iPhone y iPad mediante vulnerabilidades en determinadas versiones de iOS.
Aunque se identificaron billeteras vinculadas al ataque y posibles operaciones con criptomonedas, todavía no se ha determinado cuántas personas resultaron efectivamente afectadas ni el alcance total de los daños.
Salesforce anunció que investigaba las modificaciones no autorizadas y suspendió el uso de los scripts de Optimizely. Equifax también dejó de utilizar la plataforma y aseguró que no había encontrado pruebas de que sus propios sistemas hubieran sido comprometidos.
El caso expone un riesgo distinto al de una falla interna: una vulnerabilidad en un proveedor compartido puede abrir una vía de ataque simultánea contra organizaciones de diversos sectores y países.
Chile y el desafío de identificar el origen de los incidentes
En Chile, el 10 de noviembre, una investigación de la Unidad de Investigación de El Mostrador reveló un ciberataque contra el Sistema de Atención Consular del Ministerio de Relaciones Exteriores, que administra información relacionada con trámites y registros de visas.
De acuerdo con los antecedentes publicados, el incidente afectó a la plataforma durante aproximadamente dos semanas y motivó análisis forenses. La Cancillería reconoció la investigación y la Agencia Nacional de Ciberseguridad confirmó que estaba examinando los antecedentes.
La naturaleza de los datos administrados por el sistema hace especialmente relevante establecer el alcance del ataque. La eventual exposición de información utilizada en procedimientos migratorios constituye un riesgo bajo investigación, no una consecuencia acreditada en los antecedentes citados.
Para Calderón, el nivel de digitalización del país exige prestar atención a estas vulnerabilidades. “Tenemos una de las economías más digitalizadas de la región y eso nos vuelve atractivos como objetivo”, afirmó.
El desafío, sostuvo, comienza por identificar oportunamente qué ocurrió para definir una respuesta adecuada: “Lo que nos falta como país es poder distinguir rápido entre un error técnico, un delito común y una operación con respaldo estatal, porque cada uno pide una respuesta distinta, una forma de actuar distinta”.
Inscríbete en el Newsletter +Política de El Mostrador, súmate a nuestra comunidad para informado/a con noticias precisas, seguimiento detallado de políticas públicas y entrevistas con personajes que influyen.